Решение для защиты веб-сайтов и их восстановления после атак

WARSS обнаруживает дефейс сайтов и восстанавливает их в реальном времени, обеспечивая безопасную и бесперебойную работу бизнеса.

Смотреть видео
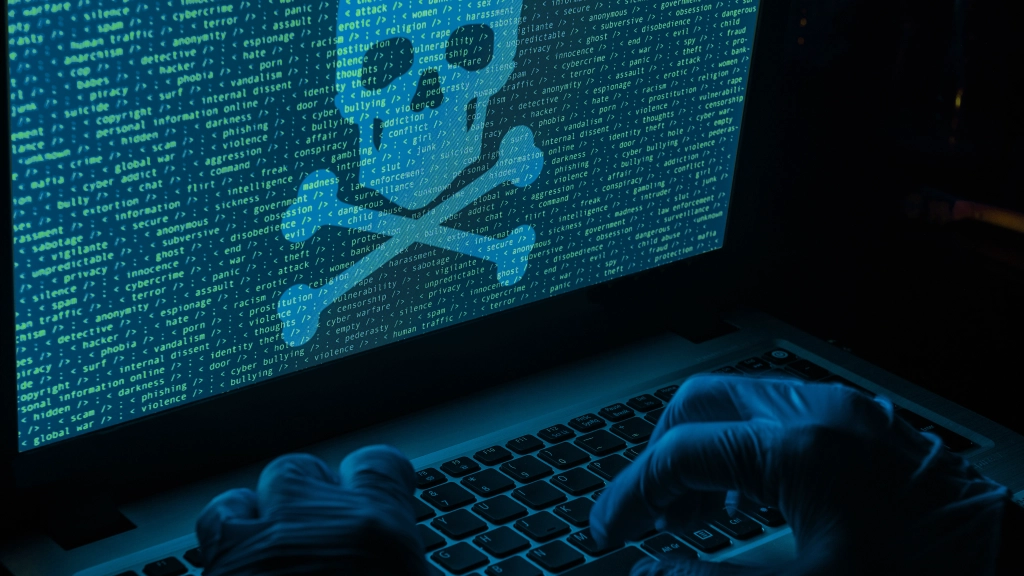
Злоумышленник в капюшоне и маске с черепом работает за ноутбуком

Взлом веб-сайтов

Злоумышленники могут эксплуатировать уязвимости информационных систем, чтобы получить несанкционированный доступ, изменить веб-страницы, исходный код сервера и данные, а также подменить содержимое сайта, включая изображения и видео.

  • Атаки, направленные на эксплуатацию уязвимостей средств сетевой защиты
  • Атаки с загрузкой файлов, использующие уязвимости в исходном коде досок объявлений
  • Атаки с использованием уязвимостей нулевого дня в операционных системах

Решение для обнаружения дефейса и восстановления сайтов

В отличие от традиционных методов, таких как сканирование веб-сайтов, WARSS обеспечивает комплексную защиту сайтов от атак в реальном времени.

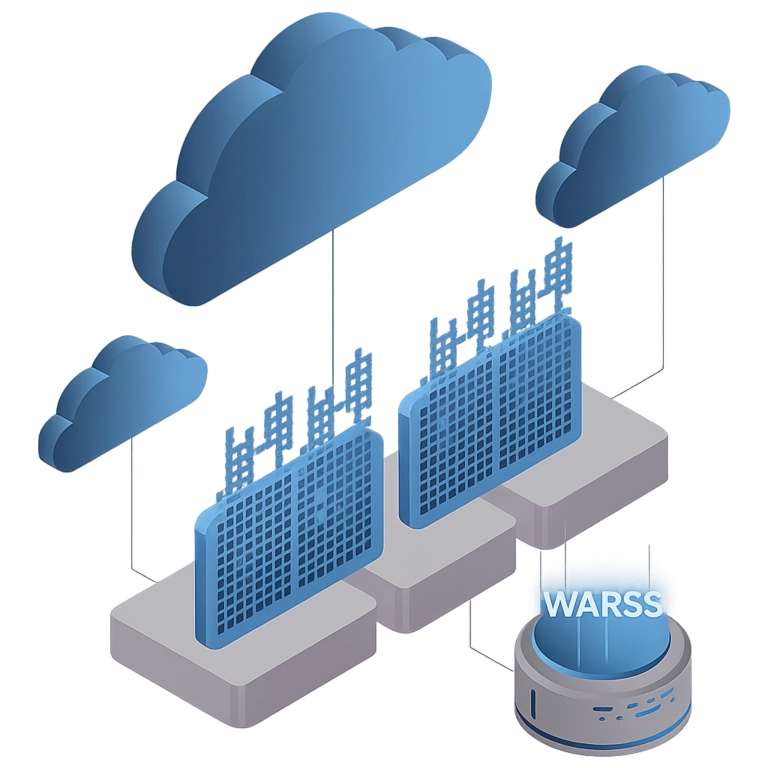
WARSS обнаруживает дефейс сайтов и автоматически восстанавливает их содержимое как на стандартных веб-серверах и в средах WAS, так и в облачных средах с динамическим масштабированием серверов.

Архитектура WARSS, связывающая облачные и серверные файлы для обнаружения изменений и восстановления оригиналов

Почему стоит выбрать WARSS

Обнаружение дефейса и автоматическое восстановление в реальном времени

  • Обнаружение создания, изменения и удаления файлов в реальном времени с автоматическим восстановлением исходных файлов
  • Немедленное восстановление исходных страниц, изображений, видео и исходного кода после дефейса сайта
Оптимизация ресурсов

  • Минимальная нагрузка на сервер благодаря оптимизации использования CPU и памяти
  • Нагрузка на CPU составляет всего 1 %, что обеспечивает высокую стабильность работы

Поддержка облачных сред и контейнеров

  • Работает в локальных и облачных средах с динамическим масштабированием
  • Поддерживает контейнерные среды Kubernetes и Docker с использованием технологий Sidecar и DaemonSet
  • Совместимость с Windows, Linux, Unix и другими операционными системами

Подтверждённый опыт эксплуатации и внедрения

  • Надёжность подтверждена в государственном, финансовом и корпоративном секторах
  • Стабильность подтверждена сертификатом GS (первого класса)
  • Технология защищена 12 патентами, связанными с обнаружением и восстановлением веб-шеллов.

FAQ

Часто задаваемые вопросы

Какие типы веб-контента может отслеживать WARSS?

WARSS может отслеживать и защищать весь контент сайта, включая исходный код, изображения и видео.

Предоставляют ли WSS и WARSS схожие функции?

WSS и WARSS усиливают безопасность веб-серверов и WAS за счет обнаружения в реальном времени.

WSS обнаруживает и изолирует веб-вредоносное ПО, а WARSS выявляет несанкционированное добавление, изменение и удаление исходных файлов веб-сервера и WAS.

Как WARSS реагирует на обнаруженное в реальном времени несанкционированное изменение?

Обнаружив несанкционированное изменение файла веб-сервера, WARSS немедленно восстанавливает исходное состояние файла из сохраненной резервной копии. Система также уведомляет администратора, который может сравнить измененный файл с оригиналом и проанализировать удаленный, измененный или добавленный исходный код.

На наших веб-серверах и WAS уже установлено несколько агентов. Не замедлит ли систему установка еще одного?

WARSS легко развертывается путем установки агента в каждой среде веб-сервера и WAS. Легковесная архитектура использует менее 1% CPU и минимум ресурсов, не влияя на нормальную работу сервера или приложения.

Чем WARSS отличается от безагентных решений с точки зрения безопасности?

Большинство безагентных решений для защиты от дефейсинга, например сканеры, подключаются к интернету через внешнюю сеть. Поэтому само решение может создавать дополнительные сетевые уязвимости.

В отличие от них, все компоненты WARSS работают полностью во внутренней среде, поддерживая максимально высокий уровень безопасности сервера.

Мы уже используем решение для мониторинга целостности файлов (FIM). Нужен ли нам также WARSS?

Решения для мониторинга целостности файлов (FIM) защищают критически важные активы в файловых системах, каталогах и конфигурациях системы, а также отслеживают несанкционированные или случайные изменения. При обнаружении изменения они немедленно уведомляют администраторов и могут предоставлять ограниченные функции восстановления.

WARSS выходит за рамки традиционного FIM благодаря автоматическому восстановлению файлов в реальном времени. При попытке изменения исходное состояние восстанавливается немедленно, поэтому веб-сервисы продолжают работать без перерывов.

Интегрируется ли WARSS с другими системами управления безопасностью?

WARSS легко интегрируется с системами управления безопасностью, такими как ESM, SIEM и системы управления конфигурациями. Также поддерживается интеграция с внешними системами через SYSLOG, SMTP, API, SMS и электронную почту.

Предлагает ли WARSS демонстрацию или программу проверки концепции?

Да. Мы предоставляем проверку концепции WARSS (PoC). Инженер поможет с развертыванием и продемонстрирует основные функции в удобное для вас время и в удобном месте. Мы также предоставим контрольный список, чтобы вы могли проверить работу WARSS и его соответствие вашей ИТ-среде.

Свяжитесь с нами, чтобы получить дополнительную информацию или запросить PoC.

Сколько стоит WARSS?

WARSS предлагается по различным моделям лицензирования, адаптированным к среде и требованиям каждого клиента.
Свяжитесь с нами, чтобы получить подробное коммерческое предложение и информацию о ценах.