핵심 요약
2026년 3분기에도 Windows 웹 서버를 대상으로 취약점과 잘못된 보안 설정을 악용하는 공격이 지속적으로 관찰됐습니다. 안랩 ASEC의 분석에 따르면 공격자는 원격 코드 실행, 권한 상승, web shell 설치 등 다양한 기법을 활용해 서버 침해를 시도했습니다. 이번 사례는 웹 서버 취약점 관리와 web shell 탐지, 지속적인 보안 모니터링의 중요성을 보여줍니다.
Windows 웹 서버 공격: 주요 공격 방식과 취약점
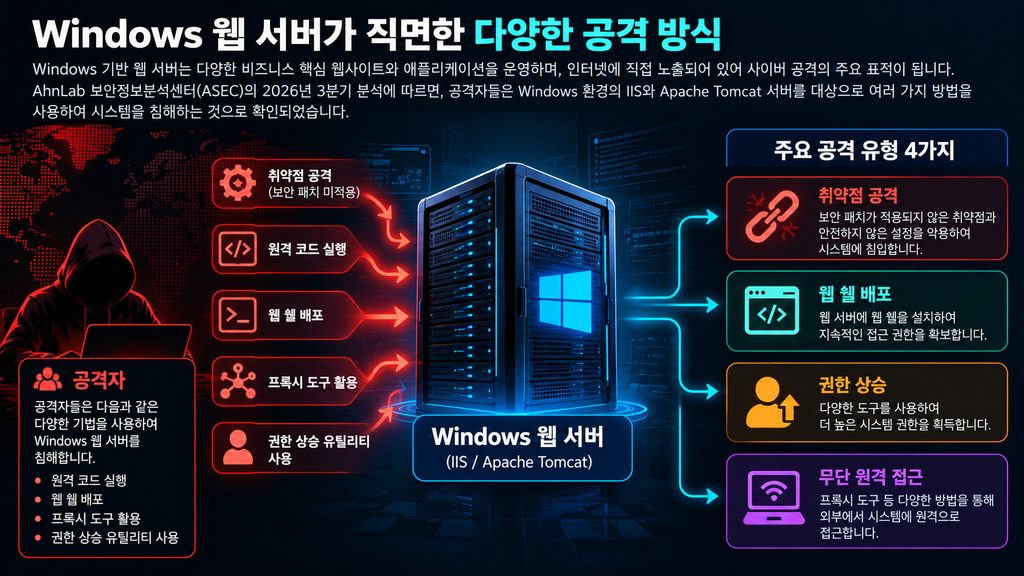
Windows 기반 웹 서버는 기업의 웹사이트와 업무용 애플리케이션을 운영하는 데 중요한 역할을 합니다. 그러나 인터넷에 노출된 서버는 외부 공격자의 주요 표적이 될 수 있습니다.
안랩 시큐리티 인텔리전스 센터(ASEC)는 2026년 10월 8일 Windows 웹 서버를 대상으로 한 3분기 악성코드 공격 동향을 발표했습니다.
이번 보고서는 안랩 스마트 디펜스(AhnLab Smart Defense, ASD)를 통해 수집한 보안 로그를 분석했습니다. 주요 분석 대상은 Windows 환경에서 운영되는 Microsoft IIS와 Apache Tomcat 서버입니다.
ASEC는 보안 패치가 적용되지 않은 취약점과 부적절한 보안 설정 등이 서버 침해의 주요 원인으로 작용할 수 있다고 설명했습니다.
공격자는 이러한 환경을 악용해 원격 코드 실행, web shell 설치, 권한 상승 및 원격 제어 등을 시도했습니다.
CVE-2019-18935: 웹 애플리케이션 프레임워크 취약점 악용
이번 보고서에서 주목할 공격 사례 중 하나는 CVE-2019-18935 취약점을 악용한 공격입니다.
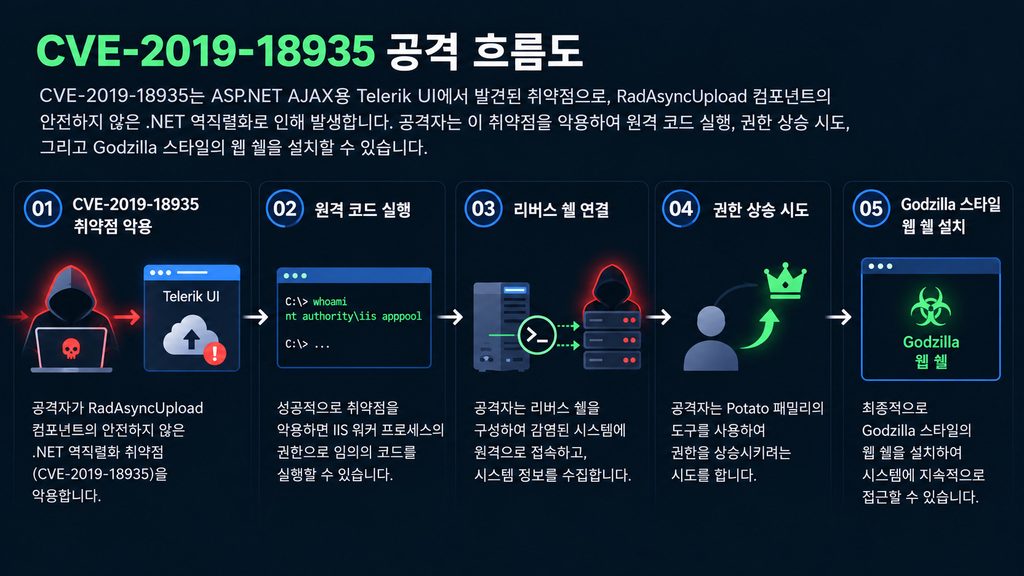
CVE-2019-18935는 Telerik UI for ASP.NET AJAX의 RadAsyncUpload 구성 요소에 존재하는 취약점입니다.
해당 취약점은 안전하지 않은 .NET 역직렬화 처리와 관련이 있습니다. 공격에 성공하면 IIS 작업자 프로세스의 권한으로 악성 코드를 실행할 수 있습니다.
ASEC는 국내에서 관찰된 두 가지 공격 사례를 소개했습니다.
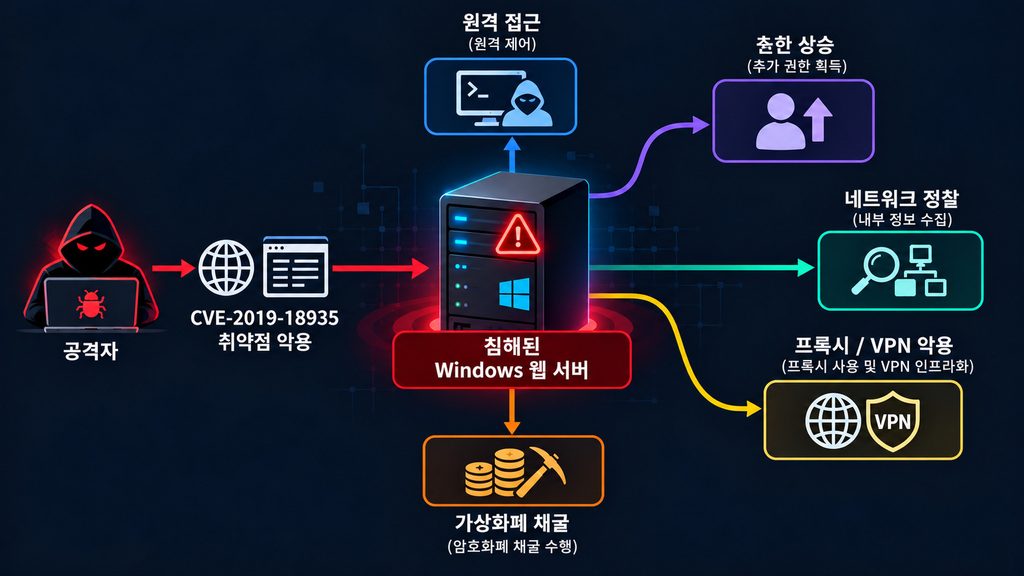
첫 번째 사례에서 공격자는 취약점을 악용해 원격 코드 실행에 성공한 뒤 리버스 셸(Reverse Shell) 연결을 확보했습니다.
이후 침해된 시스템의 정보를 수집하고 Potato 계열 도구를 이용해 권한 상승을 시도했습니다.
공격 과정에서는 Godzilla 계열 web shell도 설치됐습니다.
이 사례는 웹 애플리케이션 구성 요소에 남아 있는 취약점이 서버 전체의 보안 위협으로 확대될 수 있음을 보여줍니다.
Web Shell을 통한 침해 서버의 지속적인 접근
Web shell은 공격자가 침해한 웹 서버에 접근하고 명령을 실행하기 위해 사용하는 악성 스크립트 또는 구성 요소입니다.
공격자는 web shell을 통해 서버에 원격으로 접근하거나 추가 악성 행위를 수행할 수 있습니다.
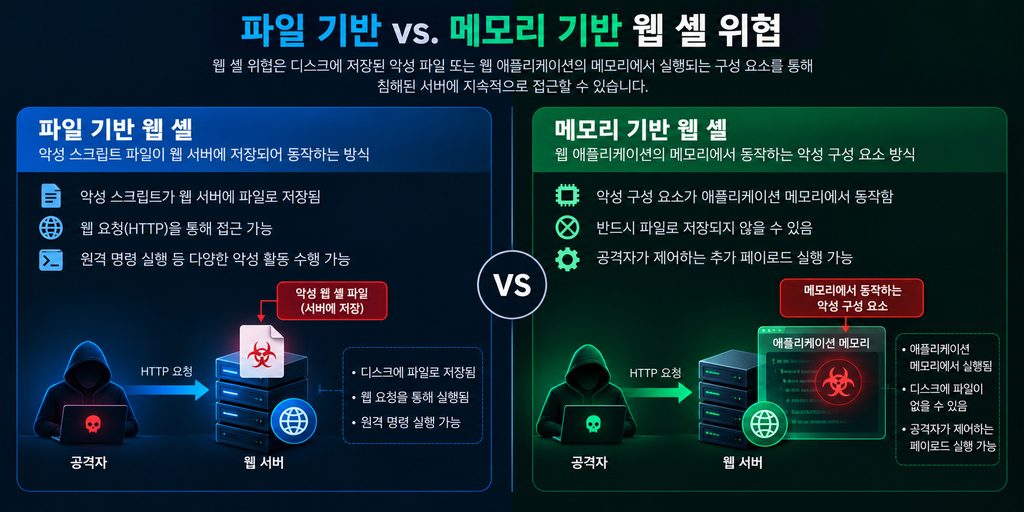
ASEC가 분석한 첫 번째 사례에서는 Godzilla 프레임워크와 관련된 메모리 기반 web shell이 사용됐습니다.
해당 악성 구성 요소는 ASP.NET 환경에서 동작했습니다. 공격자는 특수하게 구성된 HTTP 요청을 통해 추가 .NET 페이로드를 실행할 수 있었습니다.
이러한 공격은 web shell이 반드시 디스크에 저장된 악성 파일 형태로만 존재하는 것은 아니라는 점을 보여줍니다.일부 공격은 애플리케이션 메모리에 악성 구성 요소를 로드하거나 정상적인 웹 애플리케이션 기능을 악용하는 방식으로 이루어집니다.
따라서 보안 담당자는 파일 기반 악성코드 탐지뿐 아니라 비정상적인 프로세스와 웹 애플리케이션 동작도 함께 점검해야 합니다.
침해된 웹 서버를 활용한 추가 공격
ASEC가 소개한 두 번째 사례에서는 CVE-2019-18935 취약점 악용 이후 다른 공격 활동이 관찰됐습니다.
공격자는 web shell을 설치하는 대신 Rust 언어로 개발된 스캐너를 실행했습니다.
해당 스캐너는 여러 웹사이트를 대상으로 WordPress 설치 및 설정 관련 페이지를 탐색했습니다. 다양한 경로를 검사한 뒤 확인된 대상 정보를 Telegram으로 전송했습니다.
이는 침해된 웹 서버가 추가 공격 대상을 탐색하는 수단으로 악용될 수 있음을 보여줍니다.
ASEC는 Windows 웹 서버 침해 이후 발생할 수 있는 다양한 악성 행위도 소개했습니다.
대표적으로 권한 상승, 원격 제어, 프록시 악용, 암호화폐 채굴, VPN 인프라 악용 등이 있습니다.
Windows 웹 서버 보안 강화를 위한 대응 방안
이번 ASEC 분석은 공격자가 취약점을 악용하기 전에 선제적으로 대응하는 것이 중요하다는 점을 보여줍니다.
기업과 기관은 웹 애플리케이션 프레임워크, 서버 소프트웨어 및 관련 구성 요소를 정기적으로 업데이트해야 합니다.
인터넷에 노출된 서비스와 불필요하게 개방된 포트도 점검할 필요가 있습니다.
방화벽과 접근 제어 정책을 통해 주요 서비스에 대한 비인가 접근을 제한하는 것도 중요합니다.
또한 보안 담당자는 비정상적인 프로세스 실행, 예상하지 못한 파일 변경, 의심스러운 웹 애플리케이션 동작 등을 지속적으로 모니터링해야 합니다.
특히 web shell 탐지는 초기 취약점 악용 이후 공격자의 지속적인 접근을 식별하는 데 중요한 역할을 합니다.효과적인 웹 서버 보안을 위해서는 취약점 관리, 접근 제어, 악성코드 탐지 및 사고 대응 체계를 함께 운영해야 합니다.
지속적인 웹 서버 보안 모니터링의 중요성
2026년 3분기 공격 사례는 웹 애플리케이션의 취약점 하나가 서버 전체의 보안 문제로 이어질 수 있음을 보여줍니다.
공격자는 원격 코드 실행을 시작으로 권한 상승과 지속적인 접근을 시도할 수 있습니다.
또한 침해된 서버를 이용해 추가 공격 대상을 탐색하거나 다른 악성 활동을 수행할 수 있습니다.
따라서 기업은 단순히 알려진 취약점을 차단하는 데 그치지 않고 서버에서 발생하는 이상 징후를 지속적으로 확인해야 합니다.
정기적인 보안 패치, 능동적인 위협 탐지, 비정상 행위 분석 및 신속한 사고 대응이 함께 이루어져야 합니다.이러한 보안 관리 체계를 강화하면 웹 서버 침해 가능성을 줄이고 실제 사고 발생 시 피해 확산을 최소화하는 데 도움이 됩니다.
관련 위협 인텔리전스
- 해킹 이슈 : OpenAI AI 에이전트 사고가 보여준 새로운 사이버 위협의 시대
- 해킹 이슈 : 루트 권한 탈취 가능한 신규 리눅스 취약점 발견
- 이번엔 골프장서 10만명 개인정보 유출… 北 해커 소행 가능성
- GitHub 원격 코드 실행 취약점
- Ivanti EPMM 취약점 악용, 지속적 접근을 위한 ‘슬리퍼 웹쉘’ 배포
- EncystPHP 웹쉘: 전 세계 900대 서버 장악
- 리눅스 서버 보안 비상: 쿠키로 조종하는 PHP 웹쉘 분석 (MS 보고서)
- Dell WMS 취약점, 관리자 권한 탈취 후 심어지는 ‘JSP 웹쉘’
- IIS 서버를 정조준한 ASP.NET 웹쉘의 위협 (UAT-8099 사례 분석)
- BeyondTrust 취약점을 악용한 웹쉘 및 백도어 유포, 데이터 유출 사고 분석
- 웹쉘과 내부 이동(Lateral Movement)
- Godzilla 웹쉘: 의료 산업을 위협하는 증가하는 사이버 위협